Seguridad para equipos de TI
Esta página es para el personal de TI y de seguridad de una compañía que usa Main Technician Dispatch. Explica con palabras sencillas cómo funcionan el inicio de sesión, la separación de datos, los roles, el historial, las copias de respaldo y las claves guardadas, y solo dice lo que la app y nuestras páginas públicas prueban hoy. Cuando algo no lo tenemos, lo decimos.
- Para quién es
- Jefes de TI, revisores de seguridad y dueños que necesitan saber cómo se protege el acceso antes de traer a un equipo.
- Por dónde empezar
- Lee primero Protecciones al iniciar sesión y Aislamiento de datos. El panel de Administrador de TI le da a tu persona de TI una vista en vivo de los mismos controles.
- En qué se basa
- La app tal como se publicó en noviembre de 2026 y nuestra Política de privacidad, la lista de subprocesadores y el borrador del acuerdo de tratamiento de datos, todos públicos.
Protecciones al iniciar sesión
La regla de 2 pasos la aplican nuestros servidores en cada solicitud, no solo la pantalla. Una persona que se salta la pantalla igual no recibe datos.
- Contraseñas fuertes. Mínimo 12 caracteres con mayúscula, minúscula y número, y la app además pide un símbolo. Las contraseñas tienen un máximo de 72 caracteres.
- Inicio de sesión en 2 pasos. Después de la contraseña, la persona escribe el código de 6 dígitos de una app de autenticación. Es obligatorio para todos los puestos de oficina y de supervisión. Los técnicos y porteros pueden activarlo ellos mismos, y tu Administrador de TI puede hacerlo obligatorio para todos.
- Entrar con la huella. Una passkey cuenta como inicio de sesión fuerte, pero solo cuando todas las passkeys de la cuenta fueron confirmadas por la persona en el momento en que empezó la sesión. Quien solo conoce la contraseña no puede agregar una passkey y usarla para saltarse el código.
- Primera app de autenticación. Antes de poder configurar la primera app, la persona tiene que comprobar su correo en esa misma sesión.
- PIN. Después de entrar, la app pide un PIN personal de 4 dígitos. Es un candado de la pantalla, no reemplaza los 2 pasos. Los PIN se guardan como hash con sal. Las acciones delicadas, como ver el pago o quitar a una persona, vuelven a pedir el PIN o la contraseña. Cambiar la clave de una conexión pide más, como se explica en las claves de conexión guardadas.
- Revisión contra robots. Las pantallas de iniciar sesión, crear cuenta y restablecer contraseña hacen una revisión automática que bloquea el abuso automatizado.
- Aviso de inicio de sesión nuevo. Cuando un miembro del personal entra desde un navegador y un sistema que no había usado antes, recibe un correo con la hora y el dispositivo, y qué hacer si no fue él. Nunca más de 5 correos así al día por persona.
- Cerrar sesión en todos lados. En Perfil, Mi cuenta, Seguridad, cualquier persona puede terminar todas las sesiones de su cuenta. Una sesión terminada se rechaza en su siguiente solicitud.
Nivel de Gerente de propiedad (dueño, gerente, Gerente de propiedad), Asistente del gerente de propiedad, Gerente de arrendamiento, Consultor de arrendamiento y Supervisor de mantenimiento: obligatorio. Técnico de mantenimiento y Portero: opcional, y obligatorio cuando la persona ya tiene una app de autenticación o la regla de la compañía está encendida.
Contraseñas equivocadas, bloqueos y dispositivos conocidos
La pantalla de inicio de sesión de la app web (en un navegador, en una computadora o en un teléfono) cuenta las contraseñas equivocadas en nuestro servidor, así que el conteo no se reinicia recargando la página. Esta sección habla de esa pantalla.
- Cinco intentos
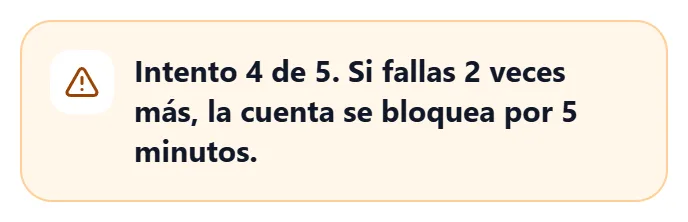
En el 4.º intento la pantalla avisa que dos contraseñas equivocadas más bloquearán la cuenta por 5 minutos.
- Un bloqueo de 5 minutos con cuenta regresiva
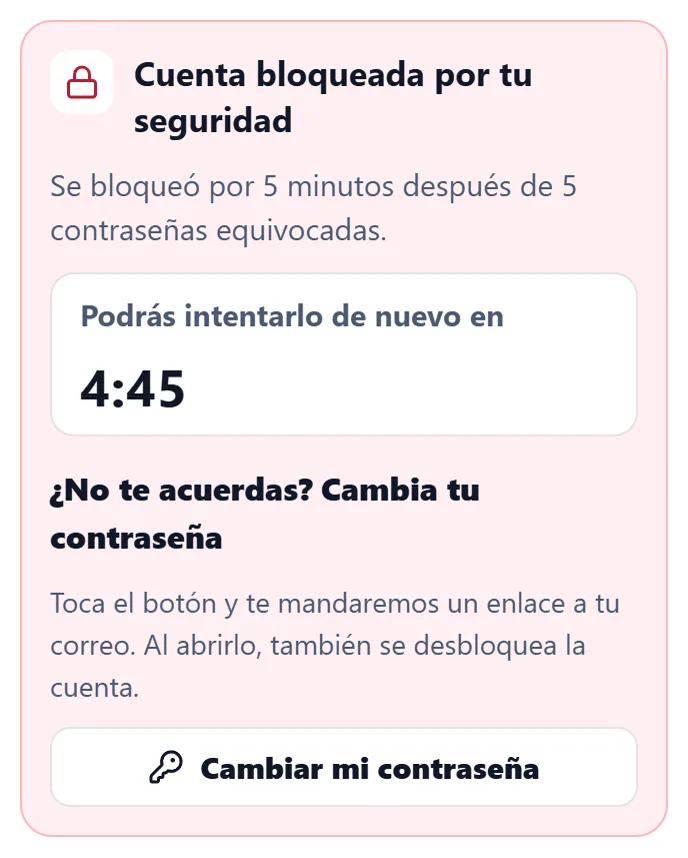
Después de la 5.ª contraseña equivocada la pantalla de inicio de sesión bloquea esa cuenta por 5 minutos, y una cuenta regresiva muestra cuándo la persona puede intentar de nuevo. El botón Cambiar mi contraseña manda un enlace a su correo, y al abrirlo también se desbloquea la cuenta.
- Bloqueos más largos, nunca para siempre
Después del bloqueo la persona tiene 5 intentos más. Si también fallan, el siguiente bloqueo dura 15 minutos, luego 1 hora, y nunca más. Un día tranquilo vuelve a empezar desde cero.
- Un dispositivo conocido tiene su propio contador. Un navegador pasa a ser conocido solo después de que la persona demostró quién es en él con la contraseña, el código de autenticación o el enlace del correo. Un desconocido que sigue escribiendo contraseñas equivocadas para el correo de alguien no puede dejarlo fuera de su propio dispositivo conocido. Guardamos hasta 10 dispositivos conocidos por cuenta, y solo se guarda un hash del secreto del dispositivo.
- Un límite por red. Una dirección de red tiene 30 intentos equivocados en 15 minutos entre todas las cuentas. Una contraseña correcta devuelve su intento, así que un cuarto de gente que entra bien en el mismo Wi-Fi nunca se bloquea.
- Los bloqueos del PIN también crecen. El PIN de entrada se bloquea 15 minutos después de 5 intentos equivocados, luego 1 hora por cada 5 siguientes, y nunca más.
- Nuestro proveedor de inicio de sesión también aplica sus propios límites a cuántos intentos puede hacer una dirección de red, y una revisión anti-robots protege el inicio de sesión. Estas dos protecciones funcionan incluso con un intento que no pasa por la pantalla de inicio de sesión de la app web, el cual el bloqueo de la cuenta de arriba no cuenta.
- La app del teléfono. El inicio de sesión en la app del teléfono está protegido por el límite de nuestro proveedor de inicio de sesión por dirección de red y por la revisión anti-robots. El bloqueo de la cuenta, el aviso del 4.º intento y el contador de dispositivos conocidos que se describen arriba todavía no están en la app del teléfono.
Teléfono perdido y recuperación
Un teléfono perdido es el momento débil de cualquier sistema de 2 pasos, así que un restablecimiento es difícil de abusar.
- Solo restablece a una persona alguien estrictamente más alto en la misma línea: alguien del nivel de Gerente de propiedad restablece a todos los de abajo, un Supervisor de mantenimiento restablece a los técnicos, un Gerente de arrendamiento restablece a los consultores de arrendamiento. Nadie se restablece a sí mismo ni a alguien de su mismo nivel.
- Mientras tu compañía tenga un Administrador de TI activo, el Administrador de TI hace los restablecimientos de todos los que están por debajo del nivel de Gerente de propiedad. El nivel de Gerente de propiedad sigue la regla de arriba.
- Un restablecimiento pide el PIN de quien lo hace, tiene un límite de 3 al día por persona, cierra las sesiones de la persona en todos lados y quita sus apps de autenticación y sus passkeys.
- La persona recibe un correo con un código de 6 dígitos y tiene que escribirlo junto con una contraseña nueva. Mientras no lo haga, no puede usar la cuenta, ni siquiera con una sesión válida. Los dueños y gerentes también reciben un correo.
Aislamiento de datos entre compañías
Cada compañía vive en su propio espacio de trabajo. La separación se aplica dentro de la base de datos para cada registro, no solo en la app.
- Entre compañías. Ningún usuario puede ver ni cambiar las órdenes de trabajo, los residentes, el inventario ni los datos del equipo de otra compañía. Los vínculos entre registros, como una orden de trabajo y sus fotos o un artículo de inventario, se revisan para que no puedan apuntar a otra compañía.
- Propiedades de una misma compañía. Las propiedades que están en el mismo espacio de trabajo comparten un solo equipo y sus datos, y hoy no hay límites por propiedad dentro de un mismo espacio de trabajo. Los dirigentes por encima de las propiedades ven solo las propiedades de su propia compañía. Un espacio de trabajo se une al grupo de propiedades de una compañía solo después de que su propio gerente principal comparte un código privado y acepta la solicitud con un PIN.
- Dentro de un espacio de trabajo. Cada persona ve lo que su puesto necesita. El acceso de un técnico a las órdenes de trabajo, las fotos y los datos relacionados sigue la asignación. Los datos delicados, como el código de la puerta de un residente, los ven solo los pocos puestos que lo necesitan, y cada vez que se miran queda registrado.
- Archivos. Las fotos y los documentos están en almacenamiento privado y se abren con enlaces de corta duración. Las subidas están limitadas por tipo y tamaño.
- Nuestro propio panel de control. Es una aplicación aparte detrás de un control de acceso y un código de segundo paso. Muestra totales y datos de las cuentas, nunca el contenido del trabajo de una compañía, como órdenes de trabajo, notas o fotos.
Roles y permisos
La gente entra con una invitación, y alguien por encima aprueba su puesto. Los puestos forman una escalera, y solo puedes actuar sobre personas por debajo de tu puesto. La persona que entra al nivel de Gerente de propiedad la aprueba alguien por encima de ella (el dueño, un gerente, tu Administrador de TI o, en una propiedad que creó una corporación, el dirigente que la invitó), así que siempre participan dos personas.
- El gerente de propiedad puede encender o apagar capacidades de cada persona en Delegar acceso, y cada cambio queda registrado y la persona es avisada. El servidor decide lo que cada persona puede hacer. La app solo oculta los botones.
- Aparte de lo que puede hacer el Administrador de TI (siguiente punto), algunas cosas nunca son interruptores y se quedan en el nivel de Gerente de propiedad: la facturación, el pago por hora, las claves de las conexiones, quitar gente, aprobar puestos y los trofeos.
- Un Administrador de TI es una cuenta aparte, que no es miembro del equipo. Ve quién tiene acceso, cómo entra y las reglas de la compañía, puede quitar el acceso o restablecer los 2 pasos, puede invitar personas y aprobar solicitudes por debajo del nivel de gerente (gerentes de propiedad y sus asistentes incluidos; a los dueños y gerentes se les avisa por correo cuando es alguien del nivel de Gerente de propiedad, y a un gerente de propiedad que el Administrador de TI invitó personalmente lo aprueba un dueño o un gerente), y puede mirar el trabajo diario solo para leer. No puede cambiar el trabajo diario, ver códigos de puertas, llaves, PIN ni chats privados, cambiar el puesto de nadie, ni invitar dueños, gerentes u otros Administradores de TI.
- Una persona a la que se le quita el acceso lo pierde de inmediato y se le cierra la sesión en todos los dispositivos.
Historial de auditoría
La app guarda un registro de las acciones delicadas. El registro nunca contiene el secreto mismo, como una clave, ni el texto de una evaluación.
- Qué se registra. Aprobaciones y rechazos de puestos, personas quitadas o restablecidas, cambios de permisos, quién quedó a cargo, cambios de módulos, cambios de facturación y de dueño, cambios de las claves de conexión, consultas y cambios del pago, y todo lo que un Administrador de TI hace o mira.
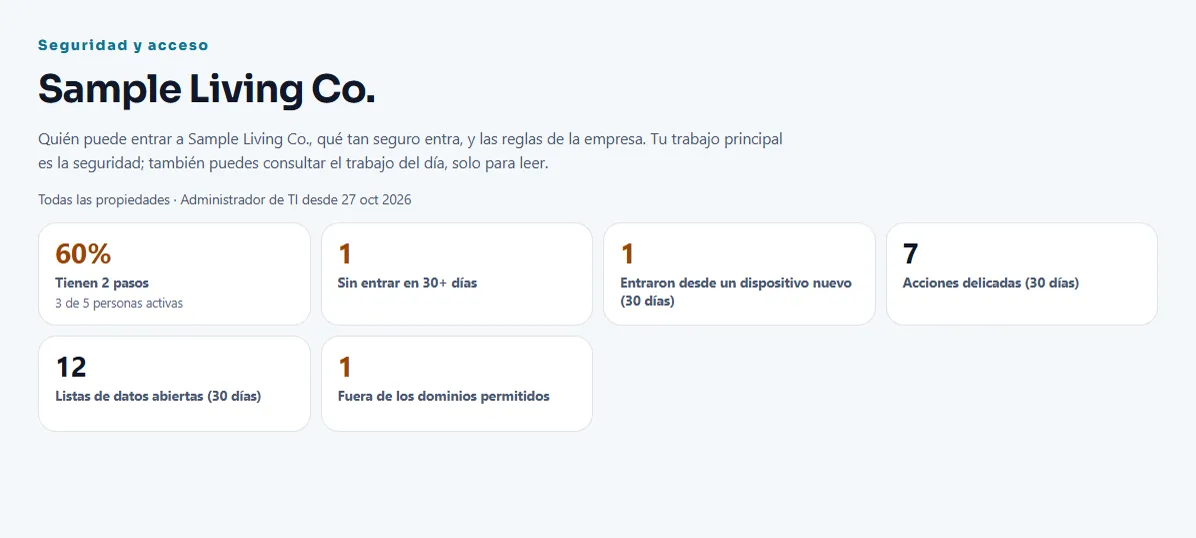
- Quién lo lee. Los Administradores de TI lo leen en Seguridad y acceso, en Acciones delicadas, lo más nuevo primero, y pueden descargarlo como archivo.
- A quién se avisa. Cuando TI cambia una regla de la compañía o descarga una copia de los datos, los dueños y gerentes reciben un correo de inmediato.
Copias de respaldo
- Los datos se copian cada día a un respaldo cifrado. Guardamos las 14 copias diarias más recientes, y las más viejas se reemplazan con ese horario.
- Son copias cifradas propias. Lo decimos con claridad porque los respaldos integrados del proveedor de la base de datos no son parte de la configuración de hoy.
- Un Administrador de TI puede descargar una copia de los registros de la compañía en cualquier momento, y puedes pedirnos una exportación durante los 90 días después de que termine una suscripción.
Cifrado y claves de conexión guardadas
- En tránsito. Toda conexión va cifrada. La app y el sitio le dicen a los navegadores que usen solo conexiones seguras, y la app no se puede mostrar dentro de otro sitio web.
- En reposo. Los datos guardados los cifran nuestros proveedores de alojamiento.
- Claves de conexión. Una clave que guardas para conectar un sistema externo se guarda cifrada en una bóveda del servidor, nunca como texto simple. La app muestra solo sus últimos 4 caracteres, y nadie la puede volver a leer, ni desde la pantalla. Solo los puestos principales de la oficina pueden guardarla, reemplazarla o borrarla, y cada vez la persona confirma con su PIN y su huella: o con la entrada con huella en ese teléfono, o con su contraseña seguida de un enlace de huella que le mandamos a su correo. Una contraseña correcta sola nunca basta. Cinco contraseñas equivocadas en 15 minutos bloquean esa acción por 15 minutos. Cada cambio queda registrado sin la clave.
- Passkeys y PIN. Una passkey guarda de nuestro lado solo una llave pública, y un PIN se guarda como hash con sal.
Protecciones de correo, dominio y sitio web
- Nuestras páginas envían encabezados de protección: solo conexiones seguras, sin que otros sitios las muestren dentro de un marco, sin adivinar el tipo de archivo y con una lista limitada de lugares desde donde la app puede cargar contenido.
- La app solo funciona desde nuestras direcciones oficiales. Cualquier otra dirección que sirva una copia manda al visitante a la oficial.
- Tu Administrador de TI puede limitar qué dominios de correo pueden unirse a la compañía, y el panel Seguridad y acceso cuenta a las personas cuyo correo queda fuera.
Privacidad, borrado de datos y subprocesadores
Estas páginas son la fuente de todo lo que tiene que ver con datos personales. No repetimos sus listas aquí.
- Qué recopilamos, para qué y cuánto tiempo lo guardamos: Política de privacidad.
- Qué proveedores externos procesan datos por nosotros y qué reciben: Subprocesadores. A los administradores de la compañía se les avisa por correo con al menos 30 días de anticipación antes de agregar o reemplazar uno.
- Las condiciones para tratar los datos de una compañía como su encargado: Acuerdo de tratamiento de datos, que está publicado como borrador.
- Cómo una persona borra su cuenta, qué se borra y qué conserva su empleador: Eliminar tu cuenta.
Cuando termina una suscripción, guardamos los datos de la compañía por 90 días para que pueda pedir una exportación, y después los borramos, salvo cuando la ley nos obliga a conservar algo. Si nos enteramos de una brecha que afecte los datos de una compañía, se lo decimos sin demora indebida.
Lo que no tenemos hoy
Hoy no tenemos una certificación de seguridad, y ningún auditor independiente ha examinado nuestros controles. Los respaldos son copias cifradas propias, y una restauración desde ellas no se ha cronometrado en un simulacro completo. Si tu revisión exige algo que no tenemos, escríbenos antes de decidir.
Preguntas sobre esta página, o una preocupación de seguridad que quieras reportar: [email protected].
Guías relacionadas
¿Listo para probarlo con tu propiedad?
Crea tu espacio de trabajo, agrega tu propiedad y activa los módulos que necesitas.